標著「私有」也留底:Claude Artifact 重複外洩事件全記錄
一名資安研究者七月初就寫信示警,指出「Artifact」這個按鈕會把使用者的東西悄悄上傳到 Anthropic 的伺服器,卻沒有講清楚——Anthropic 把這份報告標記「不做」。三週後,類似的事真的發生了:這是 Claude 分享功能十個月內第二次把使用者對話送上 Google。

這篇報導的起點,是我們自己的帳號。2026 年 9 月 22 日,本站另一篇報導《定位帝國》製作完成後,我們原本以為那個網頁的所有內容都只上傳到自己的網域 life-os.work——結果清點帳號才發現:即使每一份頁面在建立時都標示「私有」(private),claude.ai 自己的伺服器上還是悄悄多留了一份副本,跟我們主動發布到自己網域的那個版本是兩個完全獨立存在的東西。累計下來一共 9 份,沒有人主動選擇公開分享,它們卻已經存在別人的伺服器上。
查下去才發現,這不是孤立的巧合,而是一條有紀錄可查的脈絡:早在 2026 年 7 月 6 日,就有資安研究者向 Anthropic 正式提報了這個機制上的問題,被官方標記「不會處理」;三週後的 7 月 25 日,Claude 的分享功能真的爆出大規模外洩,履歷、API 金鑰、病患資料被 Google 搜得到——而這,還是 Claude 十個月內第二次發生同類事故。
01一個按鈕,兩種意思
Claude Code 的「Artifact」工具,讓使用者可以把一次工作成果變成一個可以直接開啟的網頁,存放在 claude.ai 上。問題出在「Artifact」這個字本身:它既是 Anthropic 這項功能的產品名稱,也是英文裡「產出物、文件」的普通名詞。當 Claude 在對話裡建議「要不要順便做一份 Artifact 版本」時,使用者很容易以為那只是「幫我整理成一份文件」,而不是「把內容上傳到 Anthropic 的伺服器」。
官方文件證實了這個機制確實存在:在自動放行模式(Auto mode)下,發布動作由分類器自動核可,使用者甚至不會看到提示視窗;在一般模式下,提示訊息雖然會出現,但措辭也未必讓人立刻意識到「這是一次網路上傳」。而不論標示私有與否,內容都先落在 Anthropic 的伺服器上——「私有」只代表現在還沒有其他人看得到,不代表資料沒有離開你的電腦。

02已經有人講過:一份被標記「不做」的警告
2026 年 7 月 6 日,GitHub 使用者 eslerm(自述為協同資安揭露的研究者)在 Claude Code 的官方 repo 提出 issue #74928,標題直接點名問題核心:「Artifact 工具在取得同意的當下,沒有揭露資料會外流到 claude.ai;功能名稱又跟一般名詞撞名,誤導了使用者的同意判斷」。
回報者附上了自己遇到的實際對話:Claude 問「要不要順便做一份單頁 HTML/PDF 版本的 Artifact(比終端機貼上的文字好傳)」,使用者只回了「做 HTML 版本」——結果,一份漏洞重現步驟的說明文件,就這樣被公開發布到 claude.ai 的網址上,連使用者自己都沒意識到內容已經離開本機。
這份回報同時點名了另外兩個相關案例:#72055(使用者的伺服器目錄結構被 Artifact 意外發布成公開網址),以及當時已經開了一年多、始終沒有解決的 #74589(發布後的 Artifact 在 Claude Code 裡刪不掉,只能靠網頁介面手動處理)。回報者建議的修法很具體:把「上傳到 Anthropic 伺服器」講清楚、改名避開一般名詞、預設寫本機檔案而非自動發布、在敏感情境下預設關閉。
Anthropic 對這份回報的處置,是把 issue 標記為 closed as not planned——沒有官方留言回應,狀態欄只掛著一個 stale 標籤。三週後,類似的風險真的以更大規模爆發。

03三週後,真的炸了
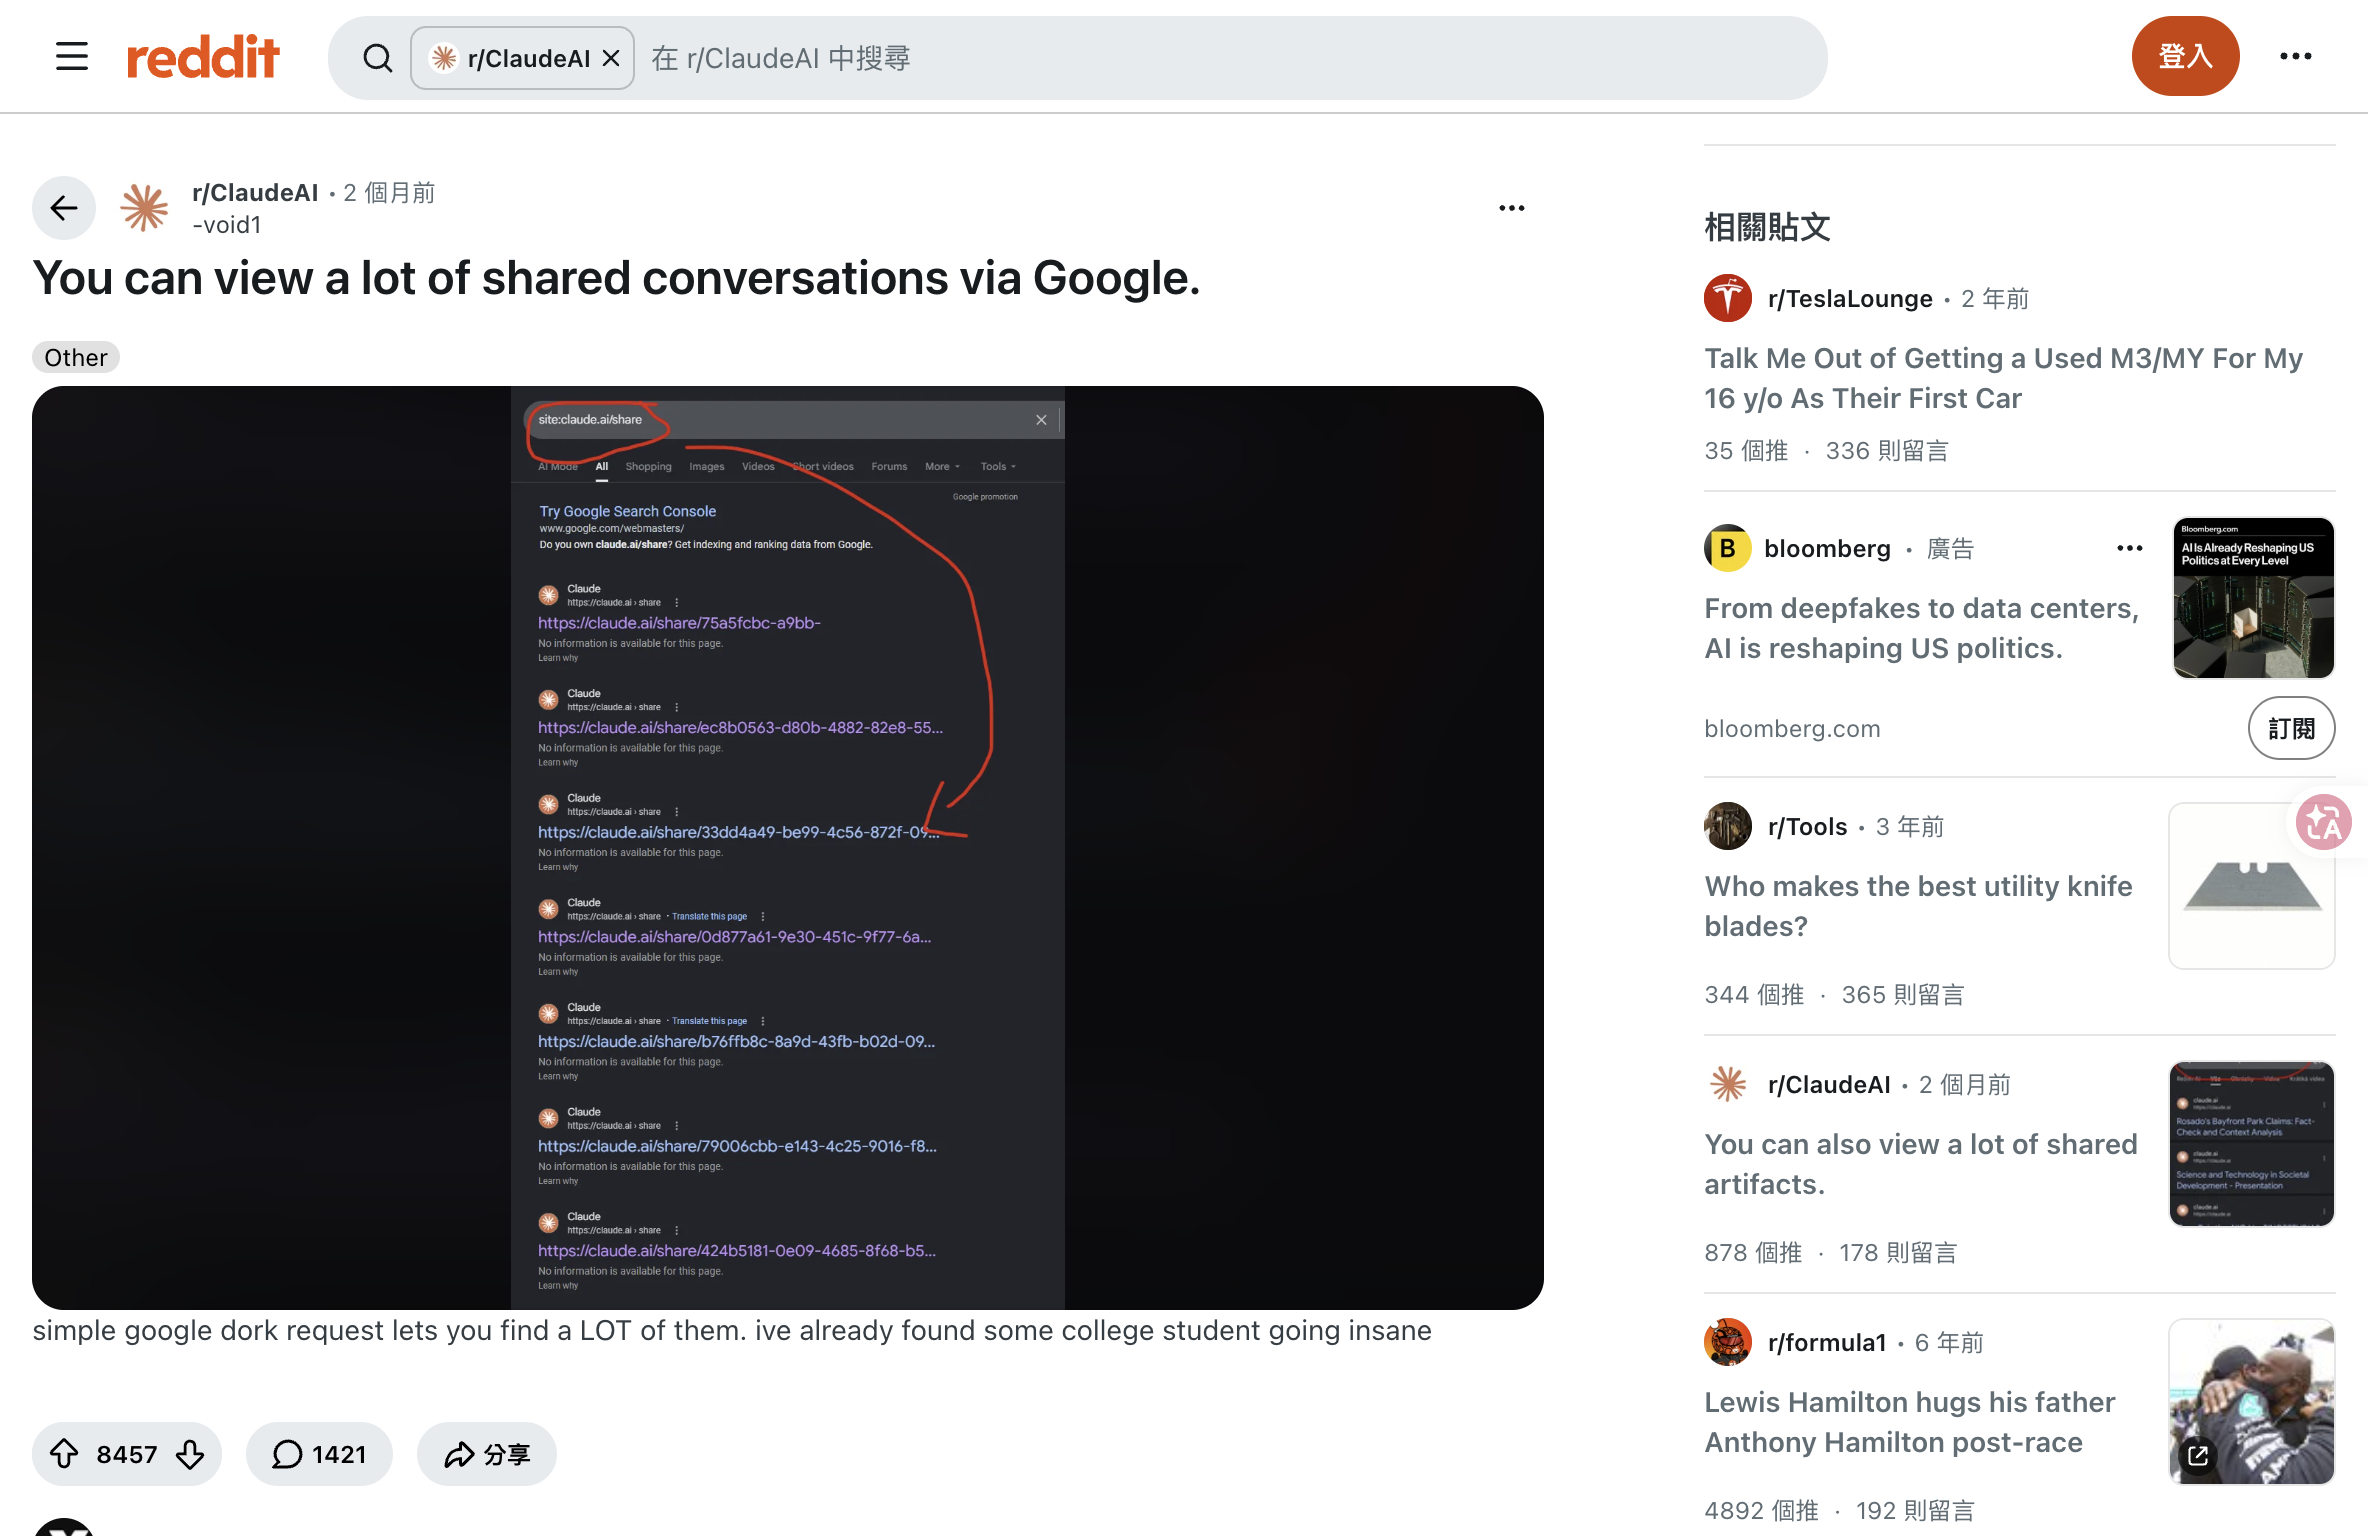
2026 年 7 月 25 日,Reddit 使用者 -void1 在 r/ClaudeAI 貼出一則貼文:只要在 Google 打上 site:claude.ai/share,就能搜出大量原本應該是「有連結才看得到」的 Claude 對話與 Artifact。這則貼文迅速在 Reddit 與 X 上被轉發,其他使用者陸續回報找到的內容包括加密貨幣錢包建立過程、法律諮詢、履歷與公司內部討論。
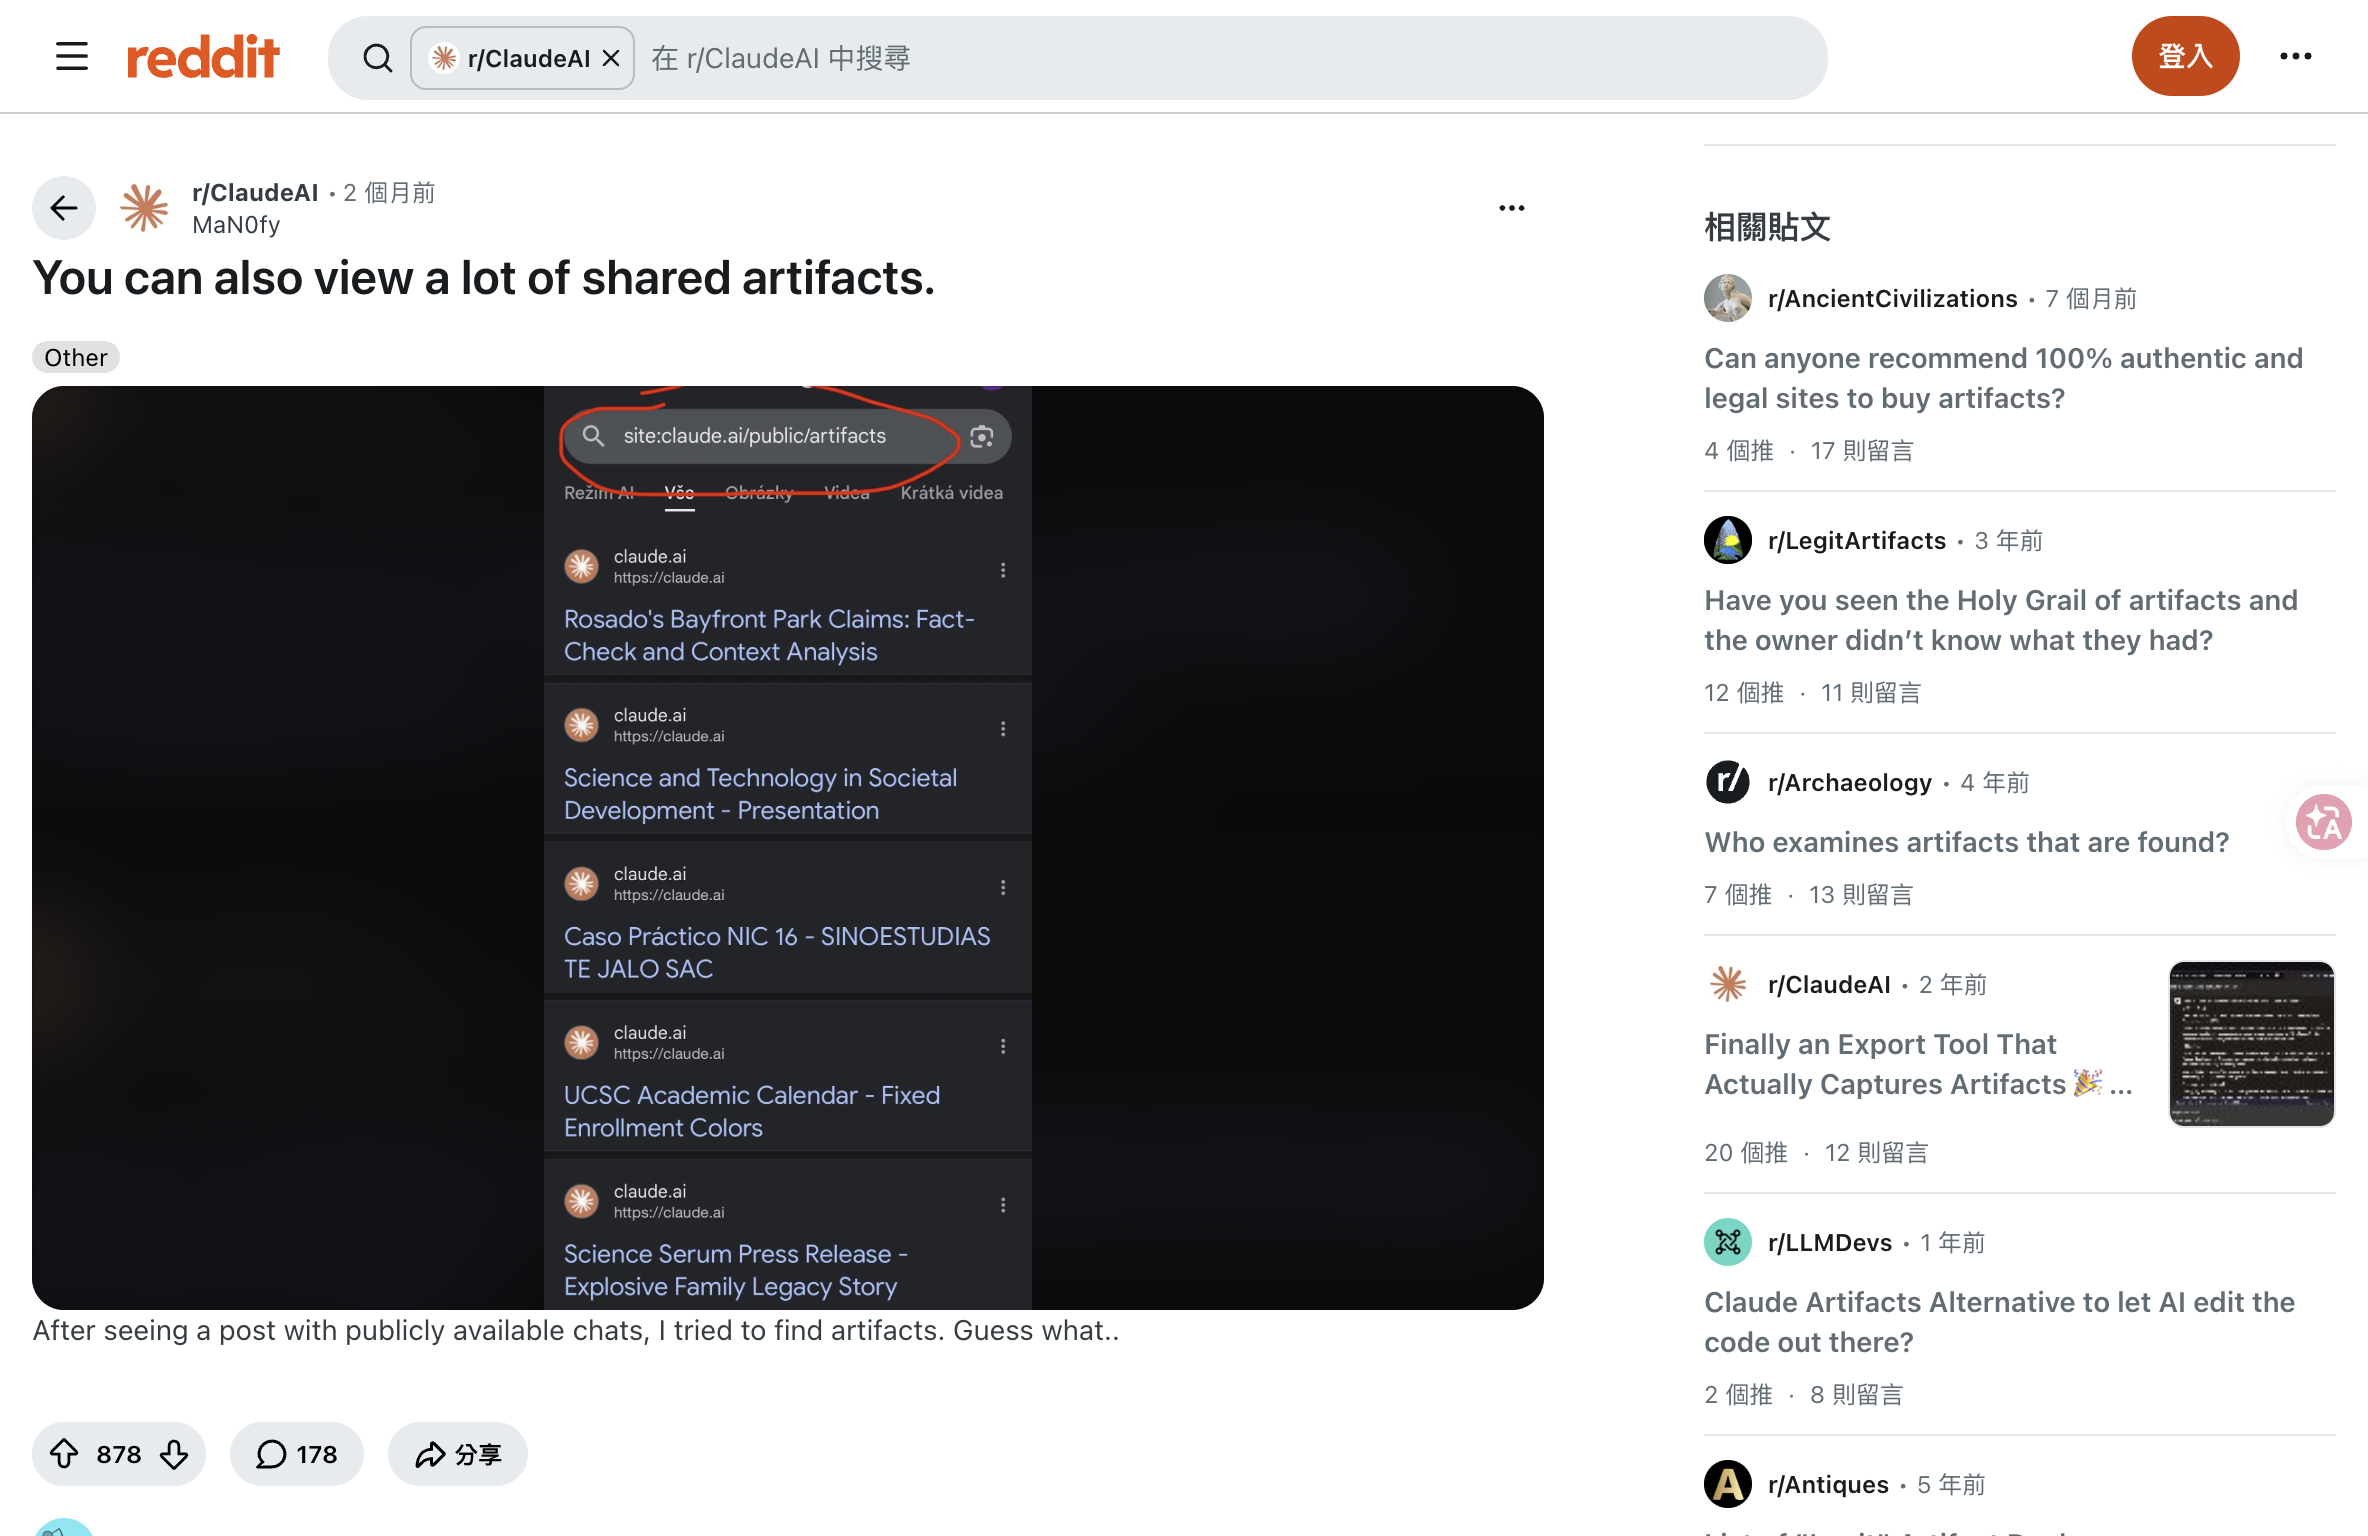
兩天後,同一個板上出現追加貼文,證實外洩不只限於一般對話——連 Artifact 本身也一樣搜得到:使用者 MaN0fy 換了一個搜尋語法 site:claude.ai/public/artifacts,一樣翻出大量結果,貼文標題直接寫「You can also view a lot of shared artifacts.」。這正是本篇報導關切的核心——外洩的不只是聊天記錄,也包括使用者以為只有自己看得到的 Artifact 頁面。
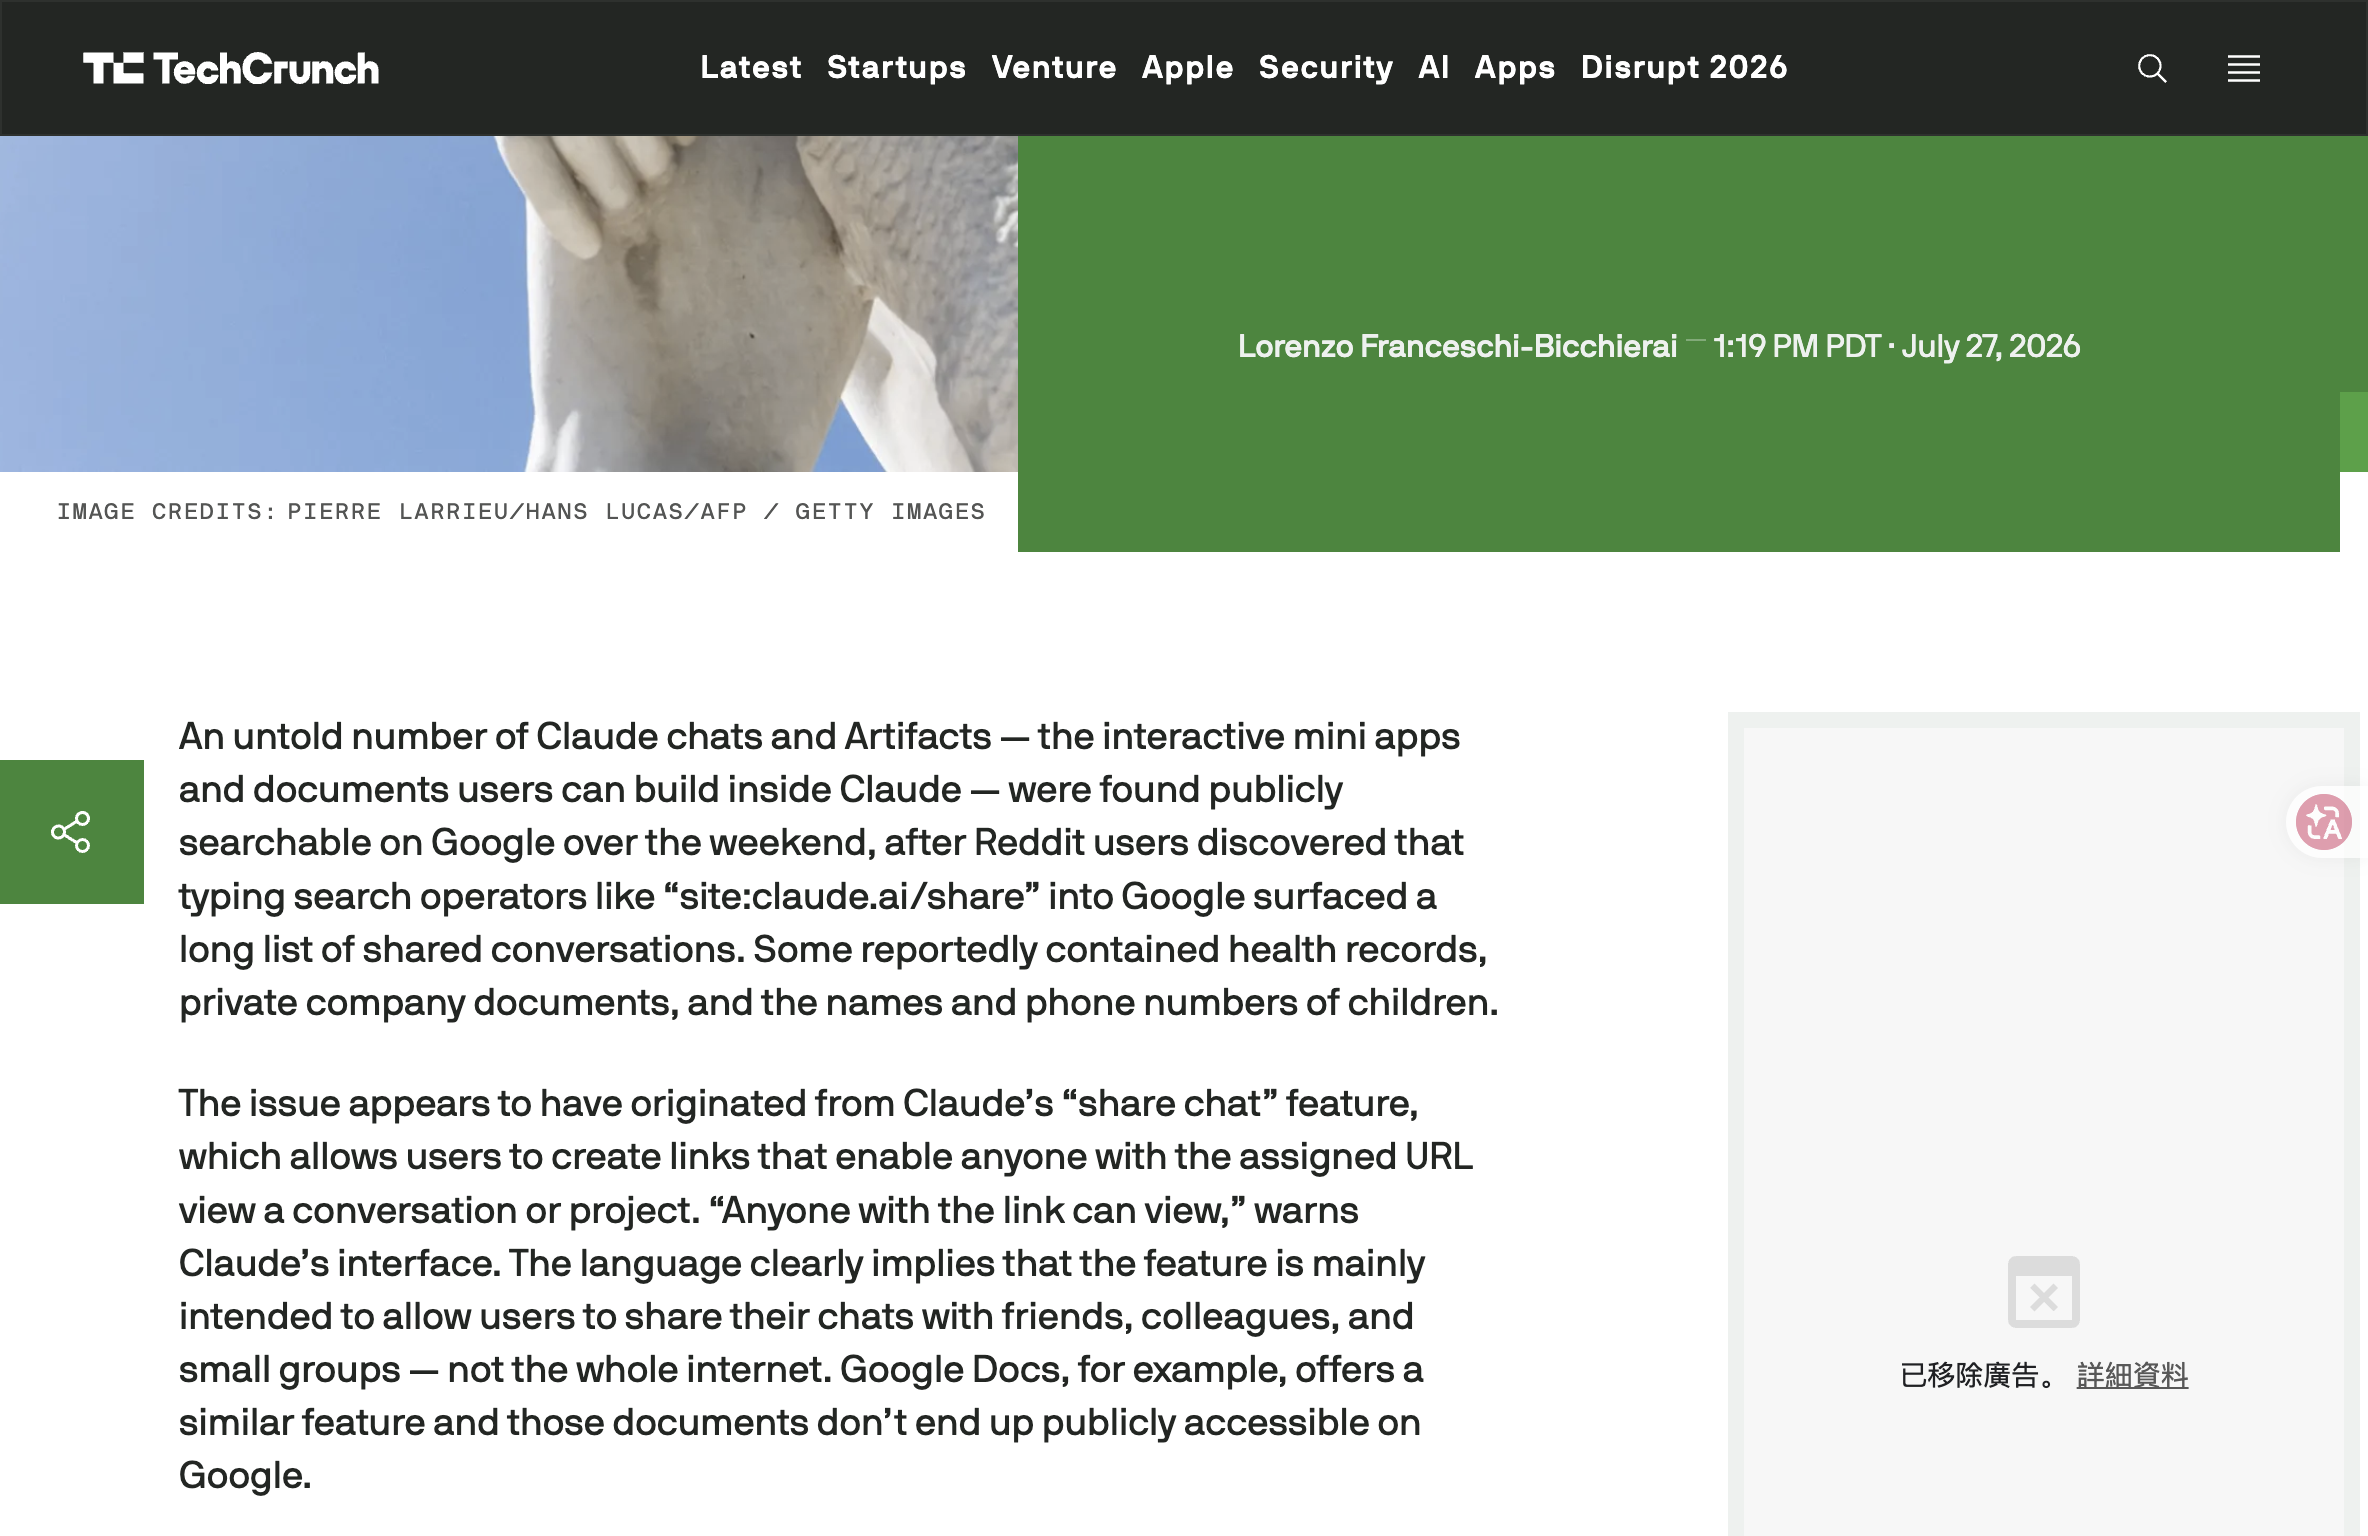
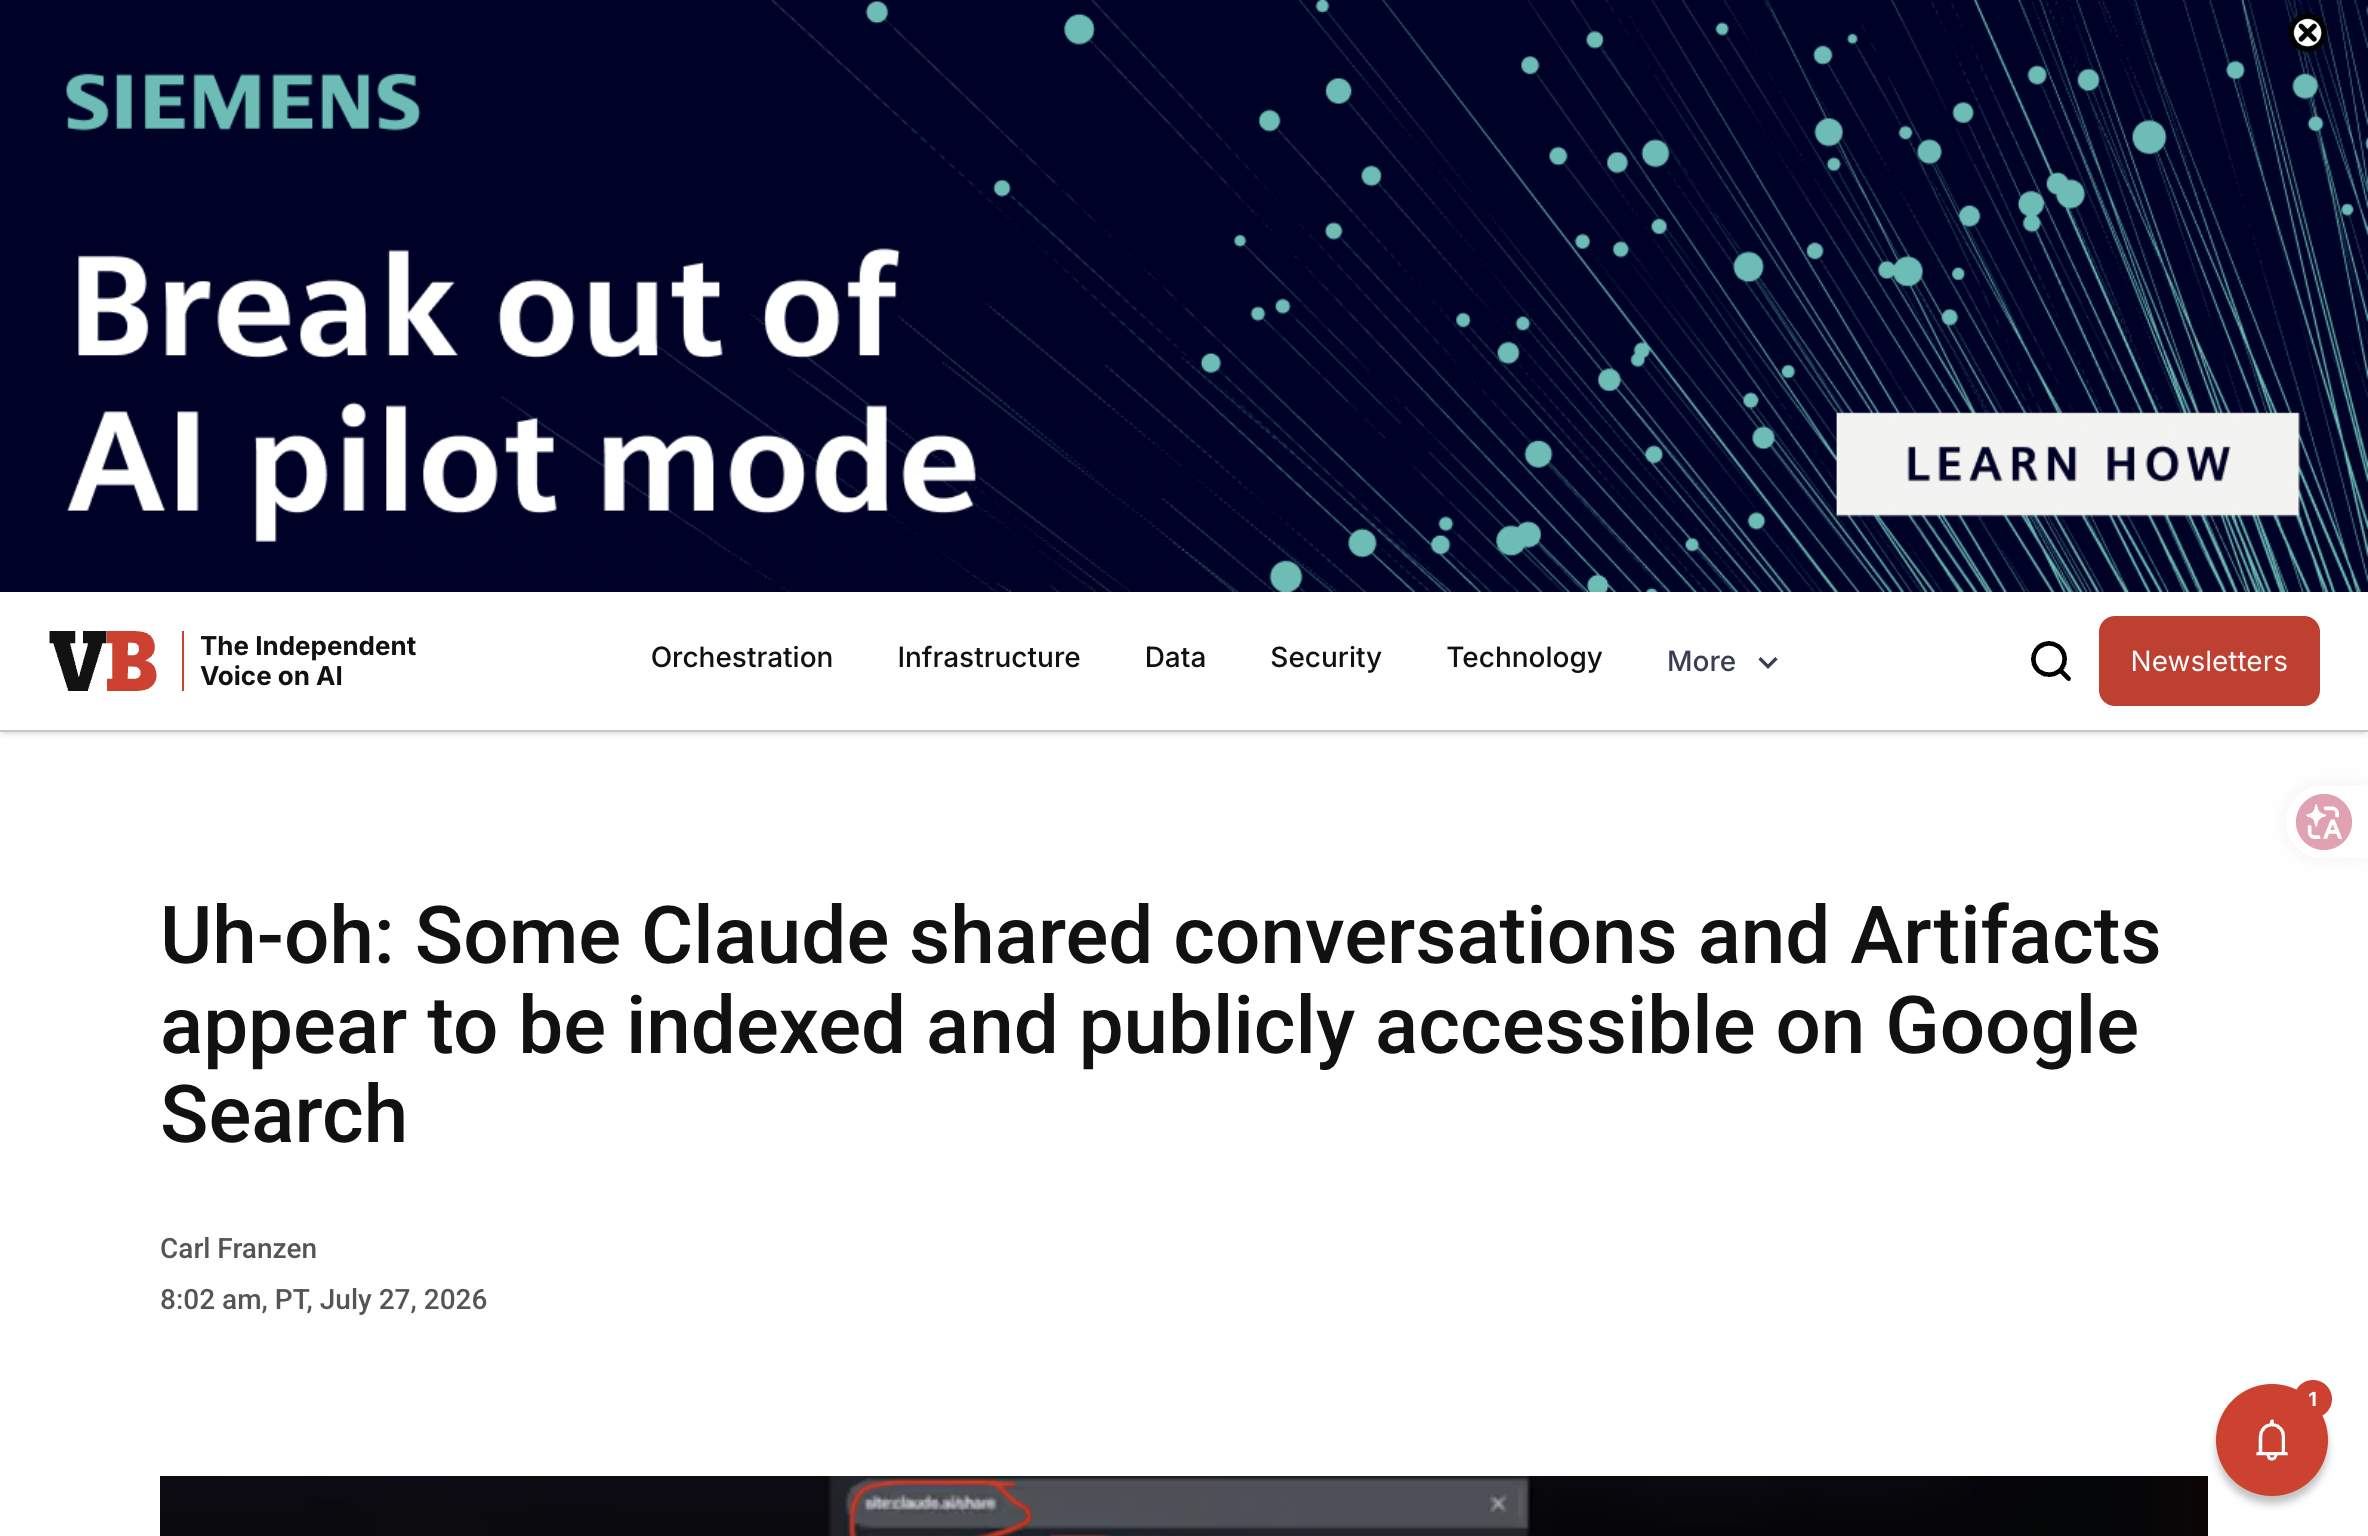
到了週末,404 Media、TechCrunch、VentureBeat 相繼跟進報導,揭露的資料類型擴大到:API 金鑰、加密貨幣私鑰、履歷(含真實姓名與聯絡方式)、疑似社會安全碼、公司內部文件、員工績效評論,以及一份揭露病患姓名、年齡、性別、膚質與治療日期的臨床試驗文件。部分被索引的對話裡,甚至出現國小學童的姓名與電話號碼。
根本原因是 Anthropic 分享頁面的 robots.txt 設定與 noindex 標籤沒有確實生效,讓搜尋引擎爬蟲得以長驅直入公開分享的網址。Anthropic 發言人 Amie Rotherham 向 TechCrunch 回應:公司「把是否公開分享對話的控制權交給使用者」,且「不會主動把聊天目錄或網站地圖交給 Google 這類搜尋引擎」——把責任的重心,放回使用者自己選擇分享這件事上。台灣資安業者則向本地媒體指出,多名可被辨識身分的使用者向 Forbes 否認自己曾經把連結貼到任何公開平台,這削弱了官方說法的完整性。
Anthropic 在週一(7 月 28 日)之前修補了 robots.txt,TechCrunch 測試同一組搜尋語法已經搜不到結果;不過科技新報的報導也指出,Bing 與 Brave 等搜尋引擎當時仍留有快取,並未同步清除。
04這不是第一次,也不是只有 Claude
更值得注意的是,這類「分享功能被搜尋引擎意外索引」的事故,過去一年在主要 AI 聊天平台輪番上演,而 Claude 自己就中過兩次:2025 年 9 月,Google 就已經索引過約 600 則 Claude 對話;不到一年後的 2026 年 7 月,同樣的漏洞路徑再次發生,規模更大。

四宗事故的共同機制幾乎一致:使用者把內容標成「有連結才看得到」,平台卻沒有確實阻擋搜尋引擎爬蟲索引那個網址。「有人指出過這個問題嗎」這個問題,答案是肯定的——不只 eslerm 那份被關閉的 issue,Claude 自己十個月內已經是第二次用同一種方式出包。
05修好了嗎?「私有」跟「刪得掉」是兩回事
7 月的索引外洩,修的是「公開分享的網址不該被搜尋引擎爬到」這一層。但 Ethan 這次撞見的問題——標示私有的 Artifact,一樣會被永久保存在 Anthropic 的伺服器上,且個人版帳號無法真正刪除——至今沒有被正面處理。GitHub issue #74589(2026-07-05 提出,目前仍是 open 狀態)明確記載:Artifact 工具只有「發布」跟「列出」兩個動作,沒有刪除或取消發布選項;唯一的變通做法,是用一份空白頁面覆蓋掉原本的內容,但網址與帳號裡的紀錄項目依然存在。
官方文件也證實了這個落差:「設定保存期限」(Set a retention policy)只開放給 Team/Enterprise 方案的管理員,個人(Pro/Max)帳號完全沒有這個控制項;能真正呼叫刪除 API 的 Compliance API,同樣只服務組織帳號,不對個人使用者開放。換句話說,一般使用者能做的,只有「不要分享」,沒有「徹底清除」。

官方文件同時證實:使用者可以直接關掉 Artifact 這個功能,而且不只一種做法——執行 /config 把 Artifacts 那一列關掉、在設定檔寫入 "enableArtifact": false、設定環境變數 CLAUDE_CODE_DISABLE_ARTIFACT=1,或是在權限規則的 permissions.deny 加一條 Artifact。這四種做法都是官方文件白紙黑字寫明、目前確實可用的設定,不是揣測——只是預設值仍是「開啟」,需要使用者自己動手關掉。
核對這篇報導時,我們沒有用猜測,而是直接在對話裡問 Claude 本身一句:「你剛剛做的《定位帝國》那個網頁,有沒有上傳一份副本?會不會因此揭露我們?」Claude 老實回答了「有」,並且重新叫出 Artifact 清單核對——這比自己去翻設定頁面、憑印象猜測更直接。如果你也用 Claude 做過類似的網頁或文件,這是最快的自查方式:直接問它,不要只看它嘴上說的「已經處理好了」。
還有一點要提醒:在對話裡叫 Claude「把這個關掉」或「刪除掉」沒有用——Claude 本身沒有真正刪除 Artifact 的能力,只能靠使用者自己登入 claude.ai 網頁介面手動處理(詳見上一段 issue #74589 的說明)。
本篇報導的前一篇作品《定位帝國》,查證工作是外派一個子代理(工兵)去做深度研究:第一輪工兵回報時完全沒有呼叫任何搜尋工具,交回一份看起來完整、實則全部捏造的來源清單;讀過該工兵的執行紀錄才抓到這個破綻,強制牠重跑第二輪,才真的查證出近 20 則可點開的真實來源。這一篇報導則是在同一個對話裡,直接即時呼叫網頁搜尋與網頁擷取工具查證,過程沒有另外外派子代理。
site:claude.ai/share 可搜出大量私密對話與 Artifact。06台灣看得到什麼

這起事件在台灣的能見度其實不低:自由電子報、數位時代、電腦王阿達、iThome、T客邦、科技新報、TaiSounds 太報等媒體都在事發後一週內跟進報導,普遍提醒使用者自查分享紀錄、撤換外洩的 API 金鑰。這代表台灣使用者不是完全沒被提醒——但提醒的重點,多半停在「檢查你有沒有分享過」,沒有觸及「就算你沒分享,私有副本一樣留在對方伺服器上,你也刪不掉」這一層。
對照台灣現行的《個人資料保護法》,2025 年的修法把外洩通報的門檻大幅提前:企業「一知悉」個資遭竊取、竄改、毀損、滅失或洩漏,就必須立即通報,不再等到「調查完成、確認違法」才通報;未依規定通報,可以直接開罰,不必先給改善機會。修法也把「應採行適當安全措施」的義務(原第 27 條,現移列第 20 條之 1)交由新設的個人資料保護委員會訂定更具體的標準,未來企業就算還沒真的外洩,只要安全措施不符規定,也可能被開罰。
但這套規範管的是「台灣企業如何處理自己蒐集到的個資」,回答不了這次事件真正的問題:當一個台灣使用者把公司內部文件、病患資料或客戶履歷貼進 Claude、請它整理成一份 Artifact,那份資料實質上已經離開了使用者自己的管控範圍,存放進 Anthropic(一家美國公司)在美國的伺服器——這件事本身,落在台灣個資法的規範邊界之外。查證過程中,沒有找到台灣主管機關或媒體針對「AI 工具私有留存副本」這個更底層的機制,做過專門的規範或案例比對;能找到的討論,全部集中在 7 月那波「公開分享被索引」的外洩事故本身。
尾聲「私有」是一個承諾,不是一個保證

回到最初的問題:「難道沒有人指出這個問題嗎?」有。一名資安研究者用一份完整的技術報告指出過,附上真實案例與具體修法建議,換來的是「不會處理」四個字。三週後,類似的風險機制真的釀成大規模外洩,而這已經是 Claude 十個月內第二次犯下同一種錯誤。
「標示私有」是介面上的一個承諾,但這篇報導查到的每一份文件都指向同一件事:那個承諾背後,資料仍然離開了使用者的電腦、進了別人的伺服器,而使用者能做的補救,目前只有「不要分享」,還沒有「徹底刪除」。四個關掉 Artifact 功能的結構性做法(/config、設定檔、環境變數、權限規則)都是現成可用的,只是預設值仍然是「開啟」。
希望所有建構過程都留在本機、不上傳任何一份成果到 claude.ai 的使用者 挑一種做就好 不用四種都設
/config~/.claude/settings.json(沒有就新建一份)加一行
{
  "enableArtifact": false
}.claude/settings.json 就只管那個專案~/.zshrc)
export CLAUDE_CODE_DISABLE_ARTIFACT=1settings.json 的 permissions.deny 陣列加一條
{
  "permissions": {
    "deny": ["Artifact"]
  }
}資料來源
- GitHub — Issue #74928:Artifact tool publishes to claude.ai without disclosing egress at consent time(2026-07-06,closed as not planned)
- GitHub — Issue #74589:Allow deleting/unpublishing an Artifact(2026-07-05,仍為 open)
- Claude Code 官方文件 — Share session output as artifacts(含 Disable artifacts 設定表)
- TechCrunch — PSA: Your Claude shared chats and Artifacts may have ended up on Google(2026-07-27)
- VentureBeat — Uh-oh: Some Claude shared conversations and Artifacts appear to be indexed and publicly accessible on Google Search
- Futurism — A Whole Bunch of People's Claude Chats Are Publicly Accessible Online
- cybernews — Claude chats and workspaces turn up on Google, revealing avoidable privacy flaw
- Android Headlines — Your Claude Shared Chats May Be Showing in Google Search Results Right Now
- 科技新報(資安版)— Claude 爆重大隱私外流,Google 一搜「對話紀錄、加密貨幣私鑰」全看光(2026-07-29,含一年四宗事故整理)
- 自由電子報 — Claude 爆隱私外洩!對話竟能被 Google 搜到 用戶快做這件事
- 數位時代 — Claude 分享功能爆隱私疑慮!一行語法可 Google 搜出私密對話與個資
- 電腦王阿達 — Claude 爆嚴重隱私問題,「分享」內容遭 Google 全面索引
- iThome — 資安業者揭露 Claude 分享對話可被 Google 搜尋,恐導致用戶敏感資訊意外曝光
- T客邦 — Claude AI 對話分享連結竟能被 Google 收錄,錢包私鑰與公司機密全都露
- 太報 TaiSounds — Claude 爆重大隱私風波!聊天紀錄 Google 查得到 私人對話全曝光
- 椽智商務科技法律事務所 — 個資外洩通報 SOP 重大變革!企業需要知道的 2025 個資法修正重點
- 理慈國際科技法律事務所 — 臺灣個人資料保護法修正通過 設置專責機關並加重個資外洩處罰
- 全國法規資料庫 — 個人資料保護法第 27 條(條文遷移說明)